以太坊的后量子准备,核心问题不仅是找到新的签名算法,还包括如何让账户、验证者和数据可用性机制完成迁移,以及用户能否安全地继续控制原有资产。imToken 在 2026 年 11 月 18 日发表的分析中,将这项工作拆解为执行层、共识层和数据层三个方向。文中所述路线与时间表是工程目标,并非已经生效的升级。
哪些密码学组件面临挑战?
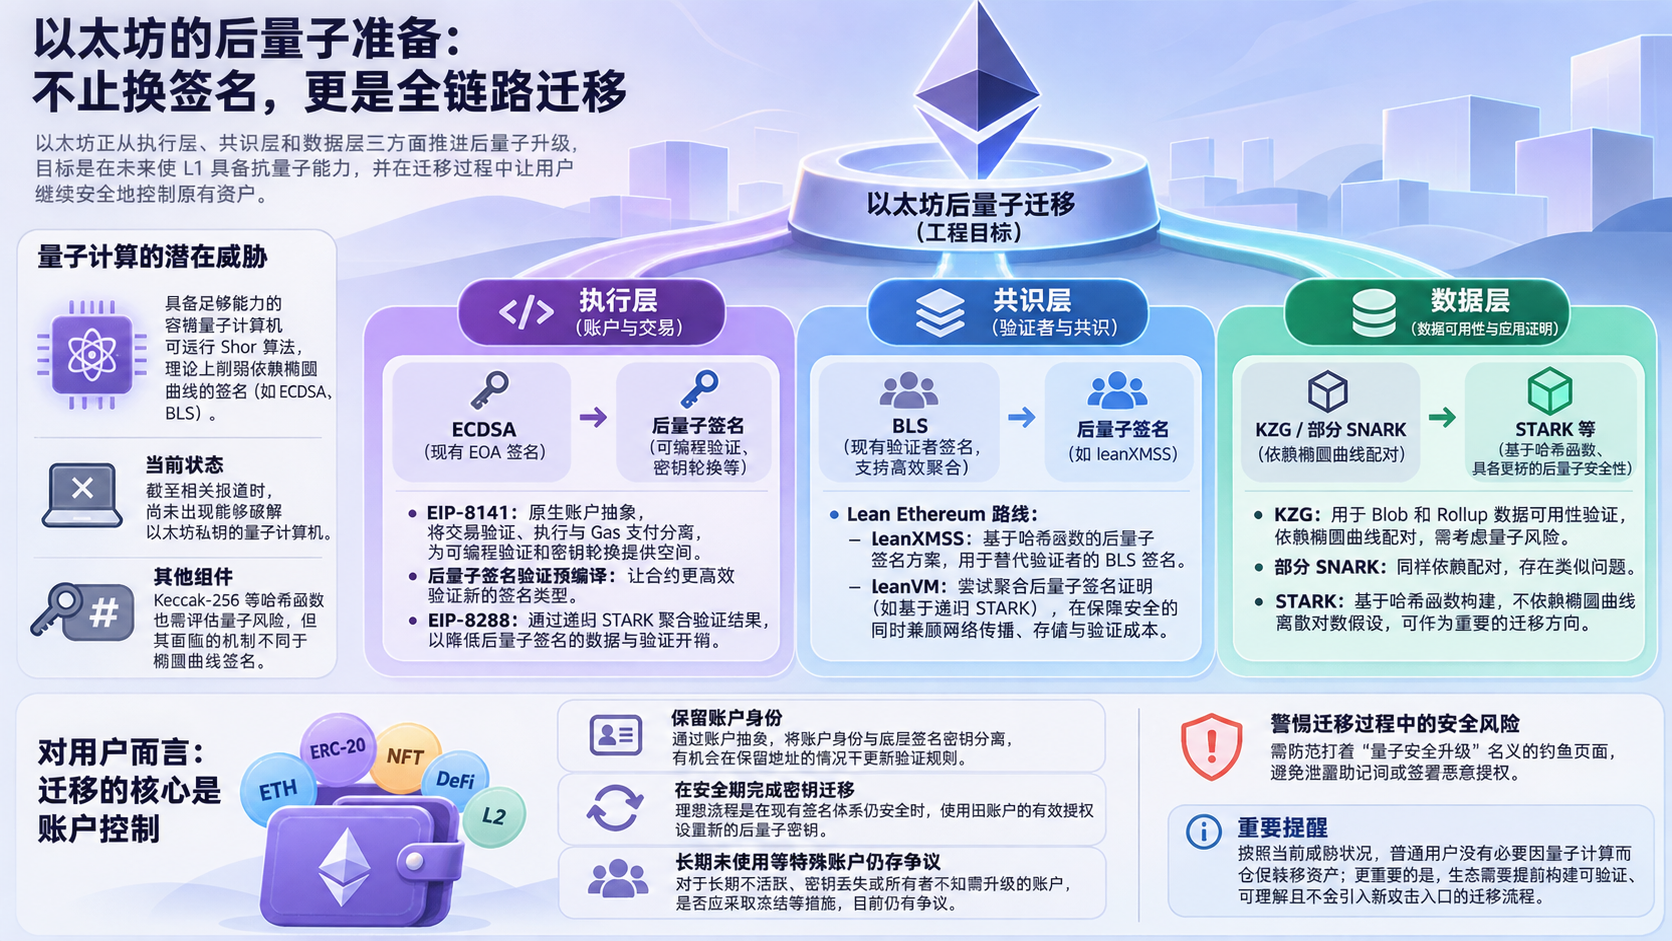
以太坊普通账户使用的 ECDSA 签名、权益证明共识使用的 BLS 签名,都依赖椭圆曲线相关的数学难题。理论上,具备足够能力的容错量子计算机可以运行 Shor 算法,削弱这些签名机制的安全性。这与当下已有机器能够破解以太坊私钥,是两回事;原文指出,截至其报道时,尚未出现具备这种密码学破解能力的量子计算机。
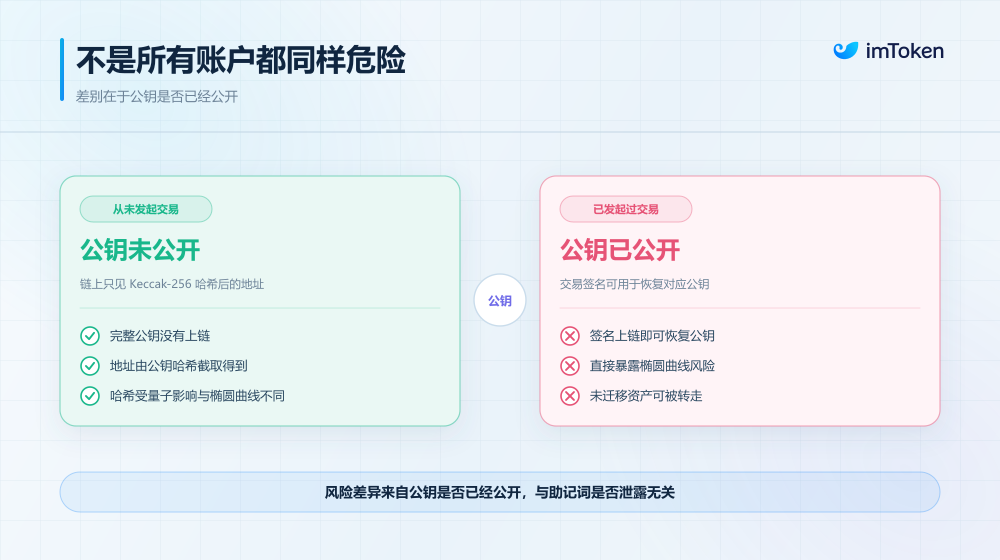
账户之间的风险敞口也有差别。普通外部账户(EOA)地址由公钥经 Keccak-256 哈希后截取得到。如果账户从未发起链上交易,也未在链下公开签名,地址本身不会直接展示完整公钥;一旦发起交易,公开签名便可能使公钥被还原。Keccak-256 等哈希函数同样需要评估量子风险,但其面临的机制不同于椭圆曲线签名。
三个层面的拟议升级
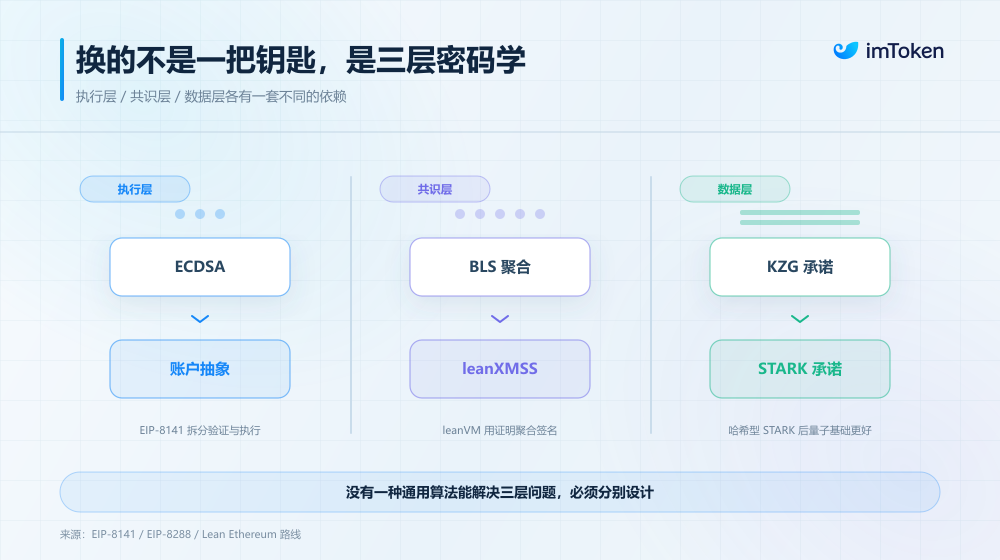
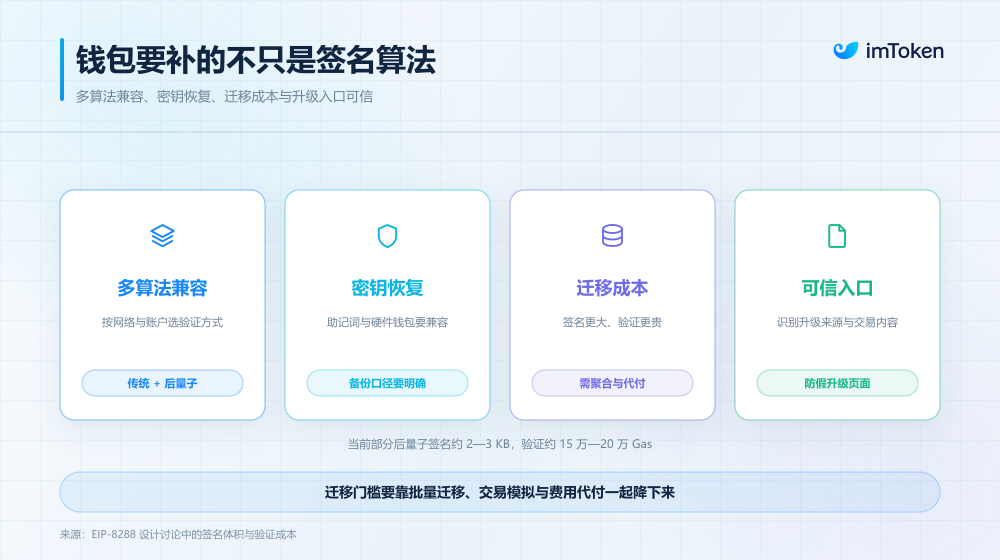
执行层:传统 EOA 的授权与 ECDSA 密钥紧密绑定。原文讨论的 EIP-8141 是原生账户抽象提案,目标之一是让交易验证、执行和 Gas 支付能够分开处理,为可编程验证和密钥轮换提供空间。这不等于现有账户已经可以直接切换到后量子签名。以太坊还在研究后量子签名验证预编译;原文提及的 EIP-8288 则提出通过递归 STARK 聚合验证结果,以应对后量子签名较大的数据与验证开销。
共识层:现有验证者签名依赖 BLS 的聚合特性。原文介绍的 Lean Ethereum 技术方向包括基于哈希函数的签名方案 leanXMSS,以及尝试聚合后量子签名证明的 leanVM。直接替换签名方案,还须处理节点间传播、存储和验证成本,不能只比较算法本身的安全性。
数据层及应用层:用于 Blob 和 Rollup 数据可用性验证的 KZG 承诺依赖椭圆曲线配对相关假设;部分依赖配对的 SNARK 也有类似问题。相比之下,基于哈希函数构建的 STARK 不依赖椭圆曲线离散对数假设。因而,迁移范围不能只看 L1 账户签名,还需考虑数据承诺、L2 与 Rollup。
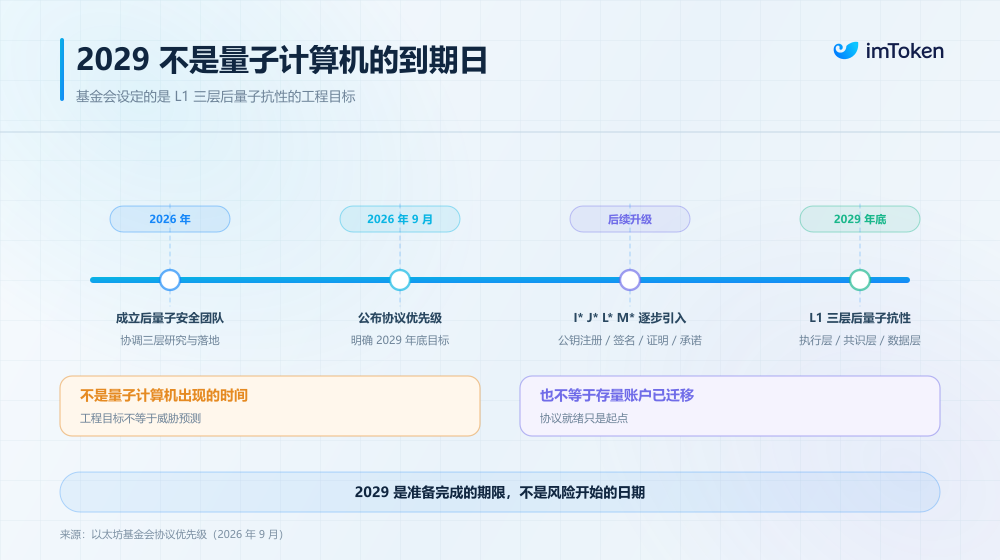
据原文转述,以太坊基金会在 2026 年 9 月公布的协议优先级中,提出争取在 2029 年 12 月之前使 Ethereum L1 的执行层、共识层和数据层具备后量子抗性。这是目标时间表,不代表相关提案均已确定实施。
对钱包而言,迁移是账户控制问题
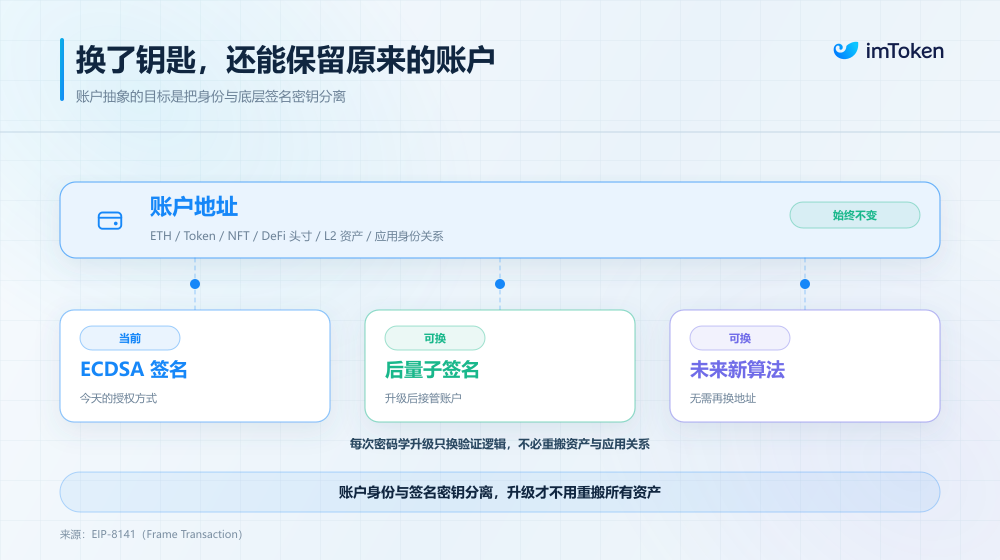
如果新签名体系要求用户更换地址,迁移对象可能不止 ETH 和 ERC-20,还包括 NFT、DeFi 头寸、L2 资产,以及应用记录的权限和身份关系。账户抽象试图将账户身份与底层签名密钥分离,使未来在保留地址的情况下更新验证规则成为可能,但具体能力仍取决于后续实现。
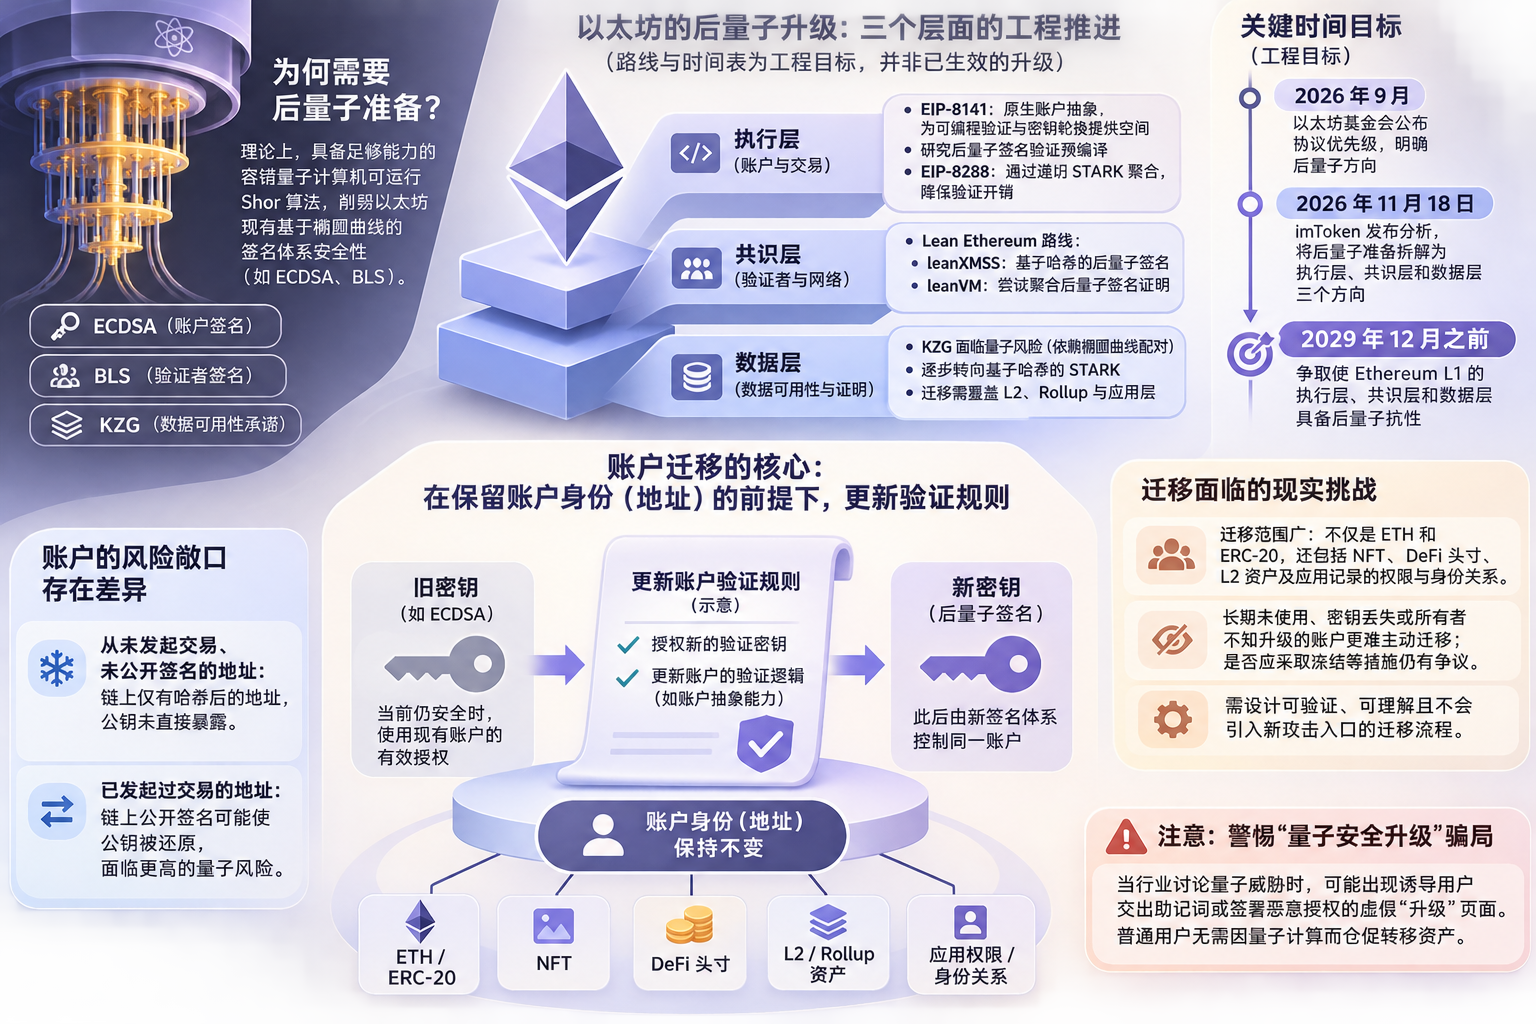
理想情况下,用户应在旧签名体系仍安全时,使用现有账户的有效授权设置新密钥。一旦旧签名可被伪造,仅凭旧密钥签名就难以区分用户与攻击者。长期未使用、密钥丢失或所有者不知需要升级的账户,则更难主动迁移;是否应对这些账户采取冻结等措施,原文指出仍有争议。
这也带来现实中的操作风险:所谓“量子安全升级”页面可能诱导用户交出助记词或签署恶意授权。按照原文所述的威胁现状,普通用户没有必要因量子计算而仓促转移资产;对钱包和协议开发者而言,值得提前解决的是可验证、可理解且不会引入新攻击入口的迁移流程。