截至原文报道的 2026 年 11 月 11 日,Zcash 钱包 Zodl 正随 3.20.0 版本分批向用户推出新的钱包服务器架构:通过 OHTTP 中继,将用户 IP 地址与钱包请求内容交由不同运营方处理,并默认启用这项防护。它针对的是链上隐私工具无法单独解决的问题——轻钱包连接服务器时留下的网络元数据。
轻钱包暴露了什么
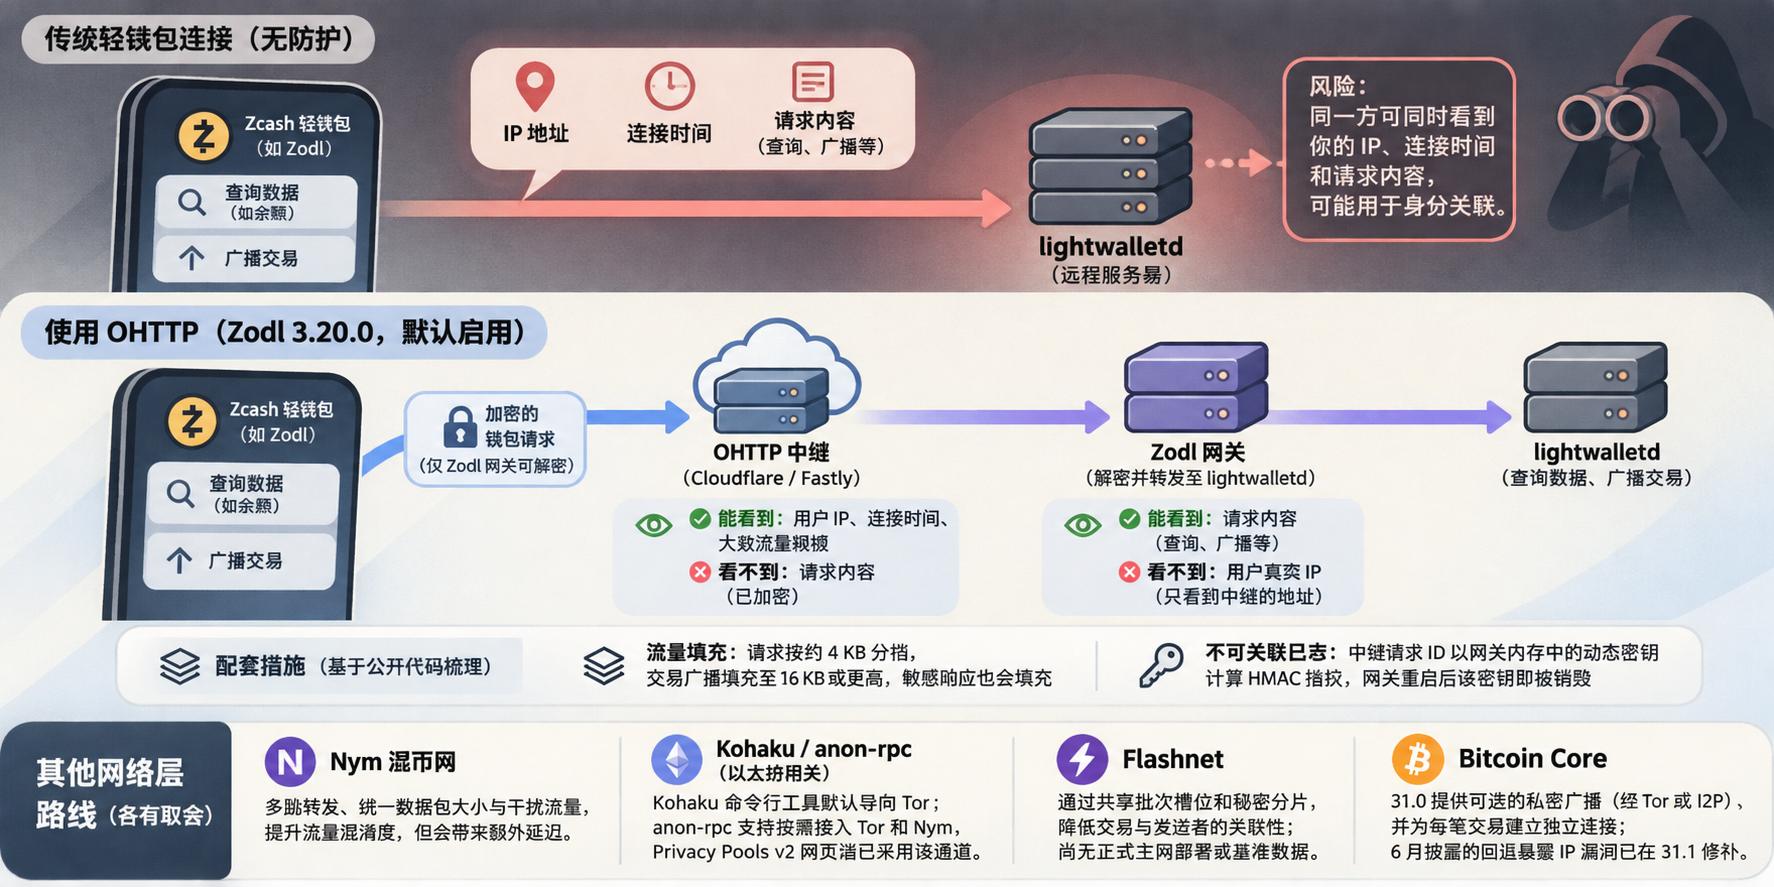
移动端轻钱包通常不保存完整区块链,需要向远程服务器查询数据、广播交易。服务器因此可能同时看到请求内容、连接时间和用户 IP。对 Zcash 钱包而言,提供相关服务的服务器是 lightwalletd;即使交易在链上受到屏蔽,网络连接仍可能成为身份关联的线索。
这种风险并非只存在于 Zcash。开发者 b10c 在 2023 年记录了名为 LinkingLion 的实体对比特币新交易首次广播节点的追踪活动,并指出相关 IP 段也连接过 Monero 节点。原文称,其活动迹象可追溯至 2018 年;这并不等于已确认其掌握了每笔交易发送者的真实身份。
OHTTP 如何拆分信息
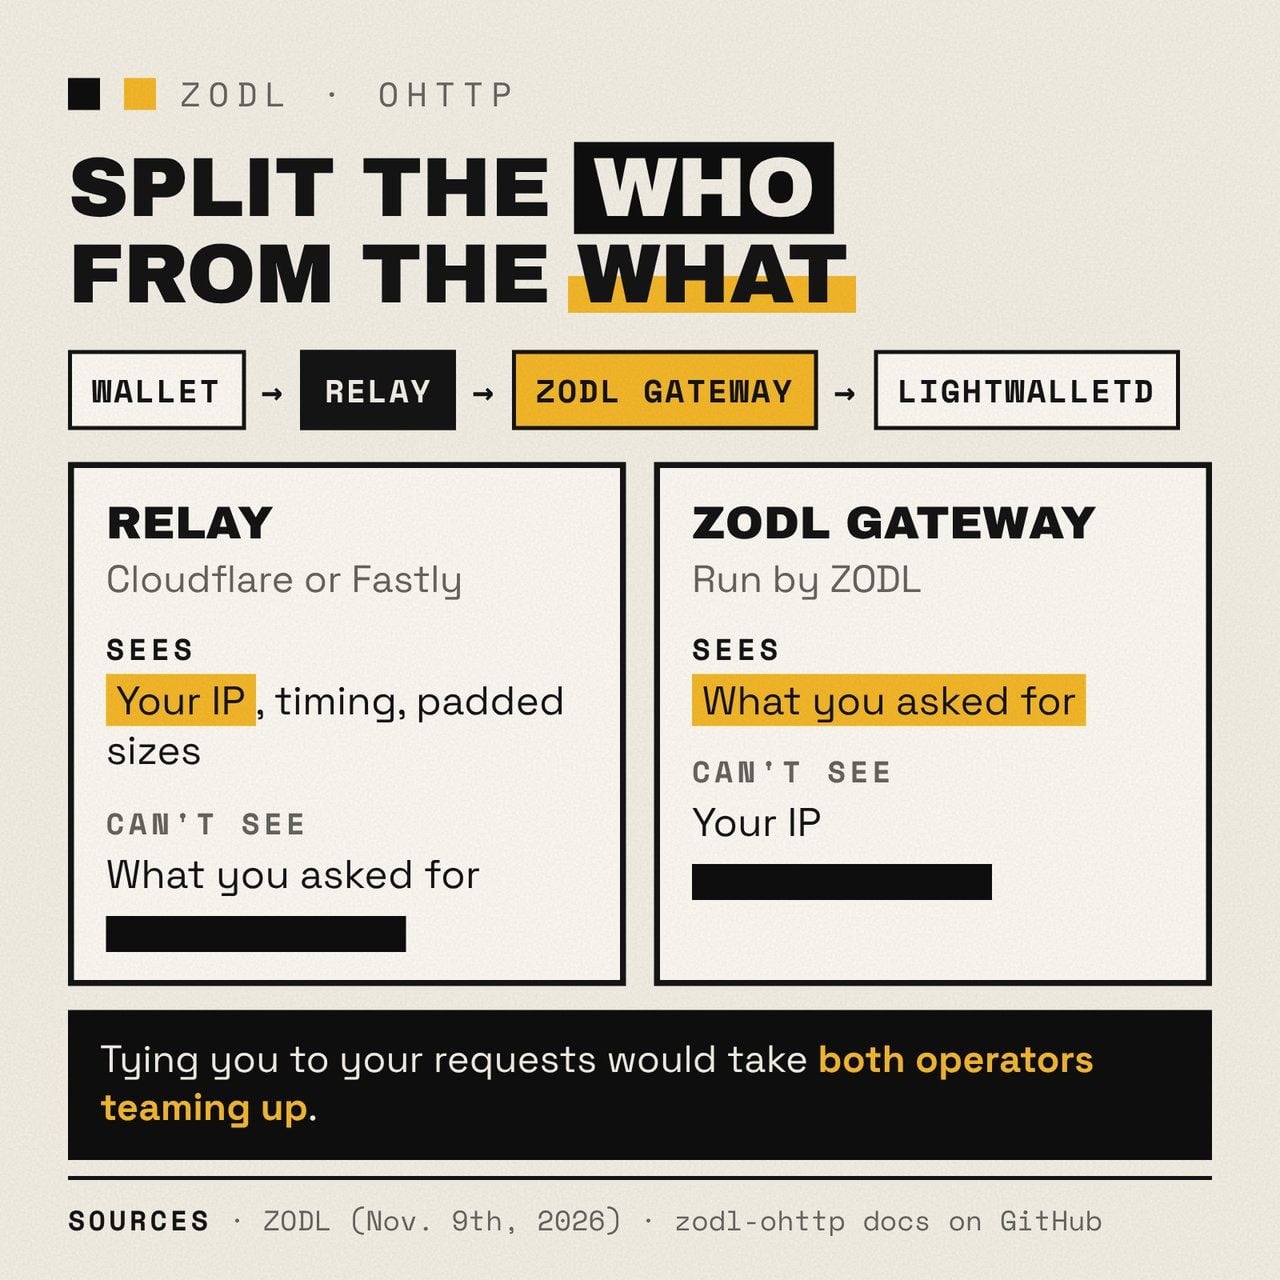
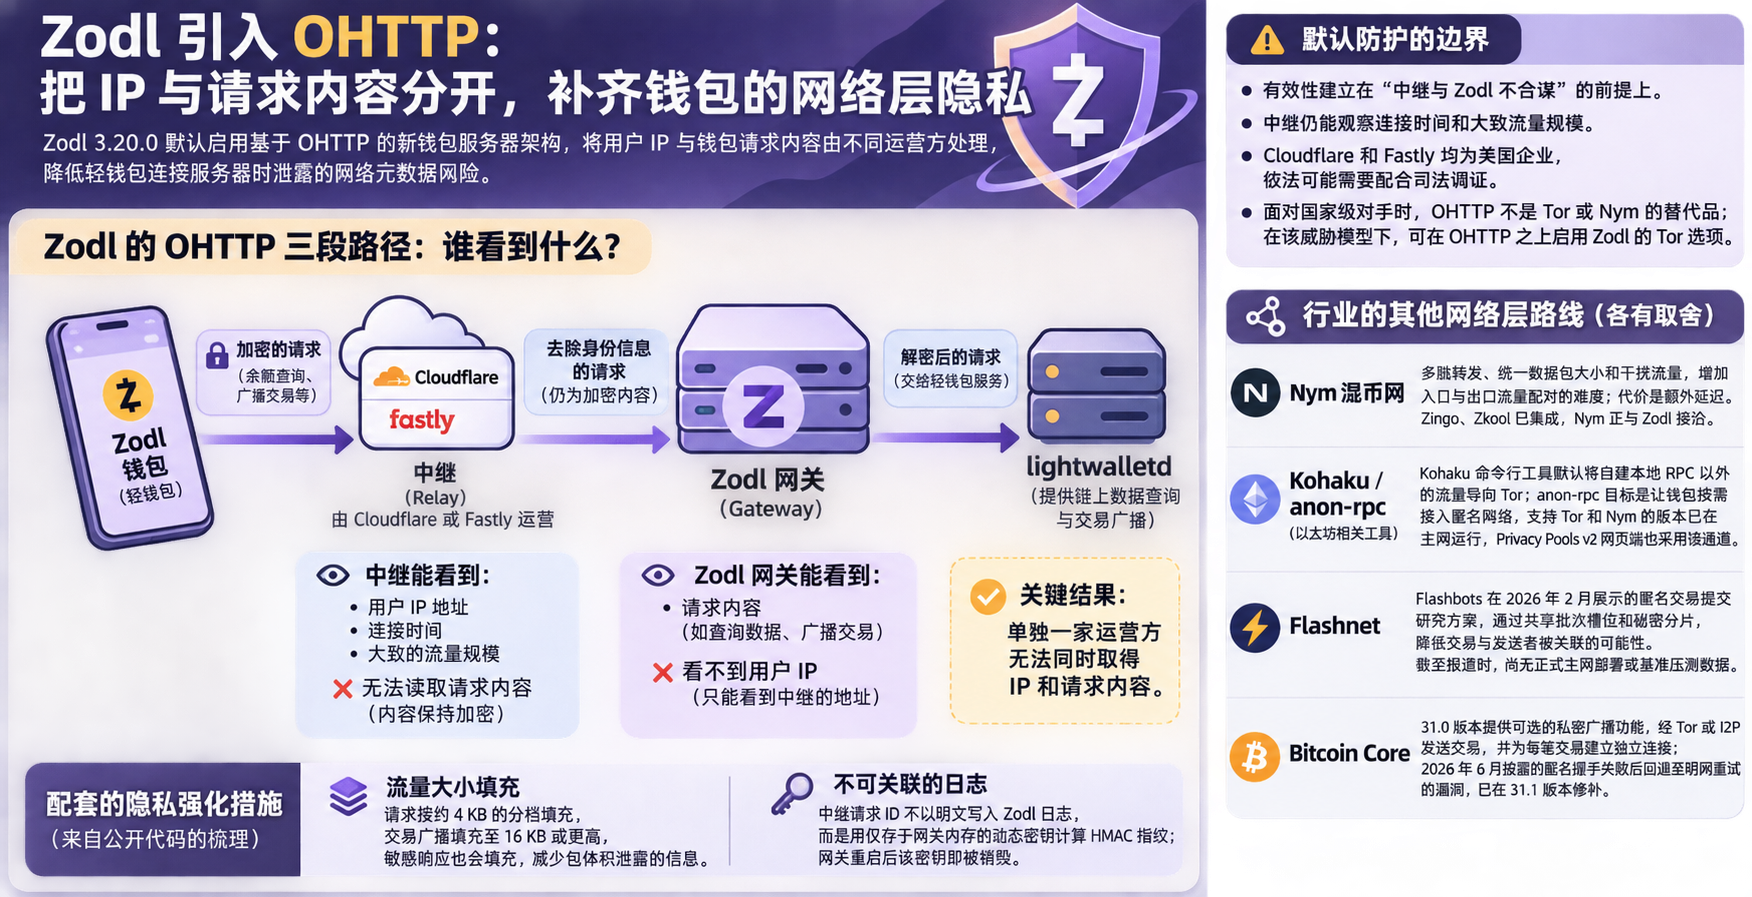
Zodl 的方案依据 OHTTP 协议,将通信分为中继和网关两段:
- 钱包先用 Zodl 网关才能解开的密钥加密请求,再将其发往由 Cloudflare 或 Fastly 运营的中继。
- 中继能够看到用户 IP,但无法读取加密的请求内容;它移除包含身份信息的网络报文头后,将请求转发给网关。
- Zodl 网关解密请求并交给 lightwalletd。网关能看到请求内容,但看到的来源地址是中继,而非用户 IP。
按这一设计,单独一家运营方无法同时取得 IP 和请求内容。原文对公开代码的梳理还提到两项辅助措施:请求按约 4 KB 的分档填充,交易广播填充至 16 KB 或更高,敏感响应也会填充,以减少包体积泄露的信息;中继请求 ID 不以明文写入 Zodl 日志,而是用仅存于网关内存的动态密钥计算 HMAC 指纹,网关重启后该密钥即被销毁。这些措施旨在增加事后关联中继与网关记录的难度。
默认防护的边界
OHTTP 的关键前提是中继运营商与 Zodl 不合谋。中继仍能观察连接时间和大致流量规模;它解决的也不是云服务商能够拒绝服务的问题。
Zcash 社区论坛有批评者指出,Cloudflare 和 Fastly 均为美国企业,依法可能需要配合司法调证,用户不应因此误以为获得了完全匿名。Zodl 核心贡献者 y4ss 认可这一局限,将 OHTTP 称为更好的默认起点,而非面对国家级对手时 Tor 或 Nym 的替代品。他建议,在云基础设施可能承受法律施压的威胁模型下,可在 OHTTP 之上启用 Zodl 的 Tor 选项,使中继看到 Tor 出口节点地址,而非用户真实 IP。
其他网络层路线
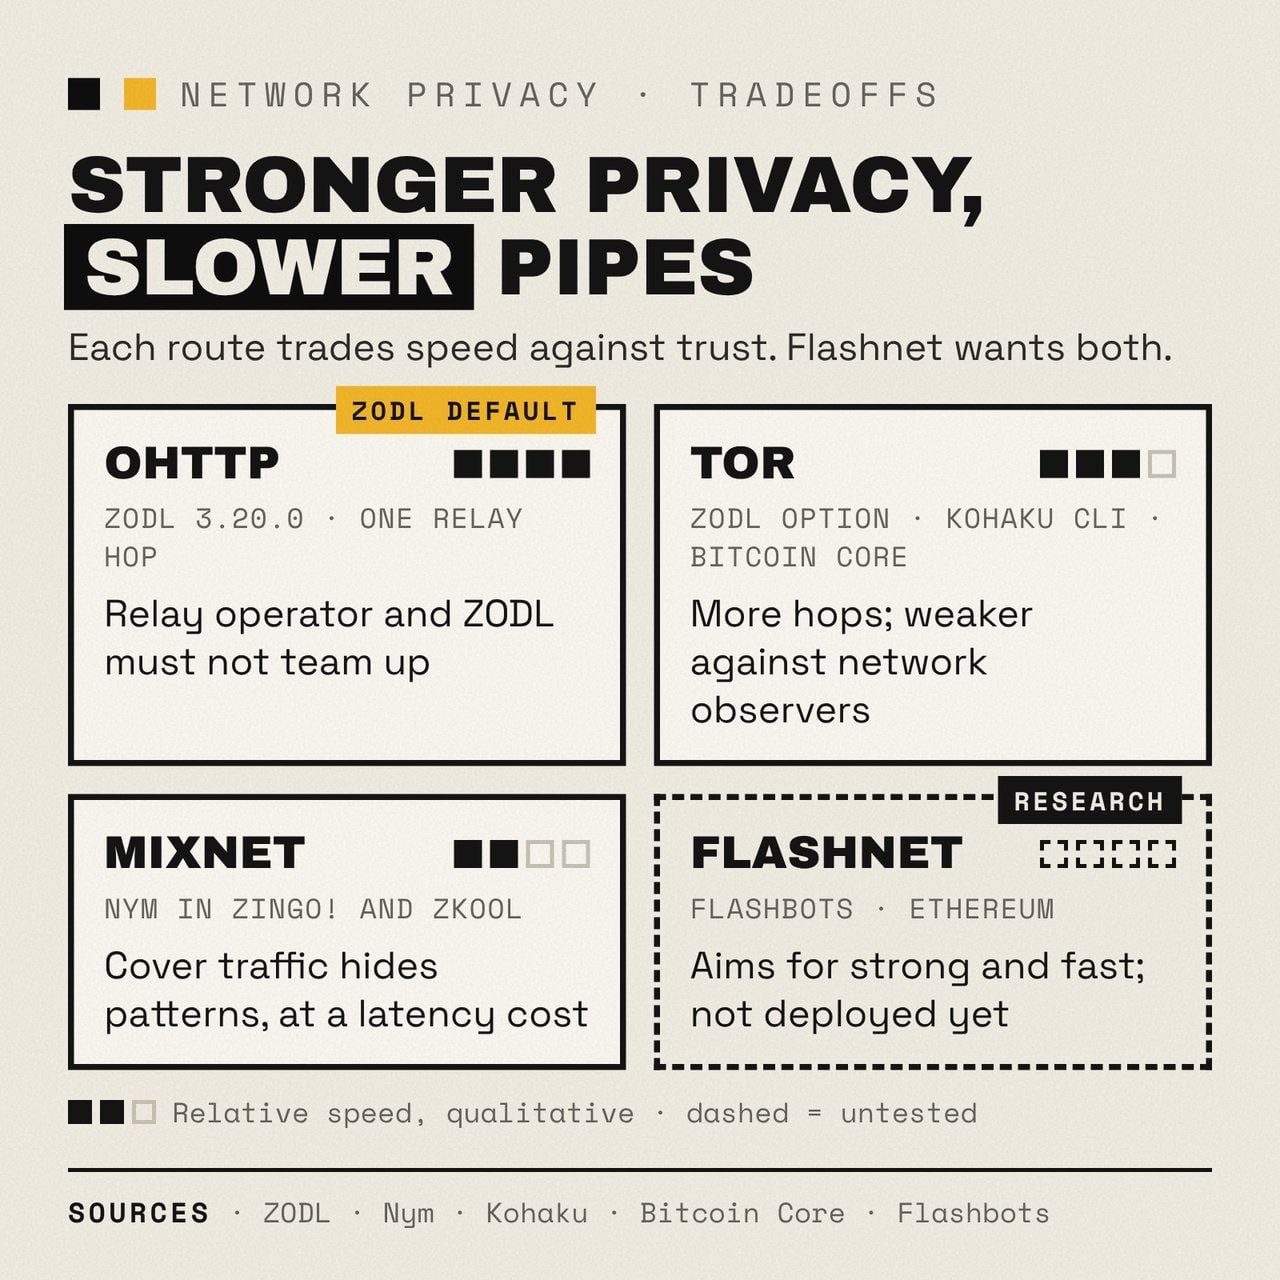
截至原文报道时,各项目采用的防护方式和代价并不相同:
- Nym 混币网:通过多跳转发、统一数据包大小和干扰流量,增加入口与出口流量配对的难度,代价是额外延迟。据 Nym 于 2026 年 9 月披露,Zcash 钱包 Zingo 和 Zkool 已集成其混币网,Nym 也正与 Zodl 接洽。原文还称,Nym 在报道前一周的 Devcon 8 发布了面向钱包和去中心化应用的 SDK。
- 以太坊相关工具:以太坊基金会牵头的 Kohaku 命令行工具默认将自建本地 RPC 以外的流量导向 Tor。基金会于 2026 年 6 月提出的 anon-rpc,目标是让钱包按需接入匿名网络;原文称,当时支持 Tor 和 Nym 的版本已在主网运行,Privacy Pools v2 网页端也采用了该通道。提案目标与已上线的具体功能不能混为一谈。
- Flashnet:Flashbots 于 2026 年 2 月展示的匿名交易提交研究方案,拟通过共享批次槽位和秘密分片,降低交易与发送者被关联的可能性。截至原文报道,尚无正式主网部署或基准压测数据,不能据此断言其性能优势已经得到验证。
- Bitcoin Core:原文称,2026 年 4 月上线的 31.0 版本提供可选的私密广播功能,经 Tor 或 I2P 发送交易,并为每笔交易建立独立连接。开发者于同年 6 月披露过匿名握手失败后回退至明网重试、可能暴露 IP 的漏洞;原文称该问题已在 31.1 版本修补。
Zodl 此次改变的是普通用户的默认路径,而不是消除了所有网络层风险。后续值得观察的既有其他钱包是否采用类似默认设置,也有中继与网关依赖少数云服务商所带来的集中度和可用性问题。