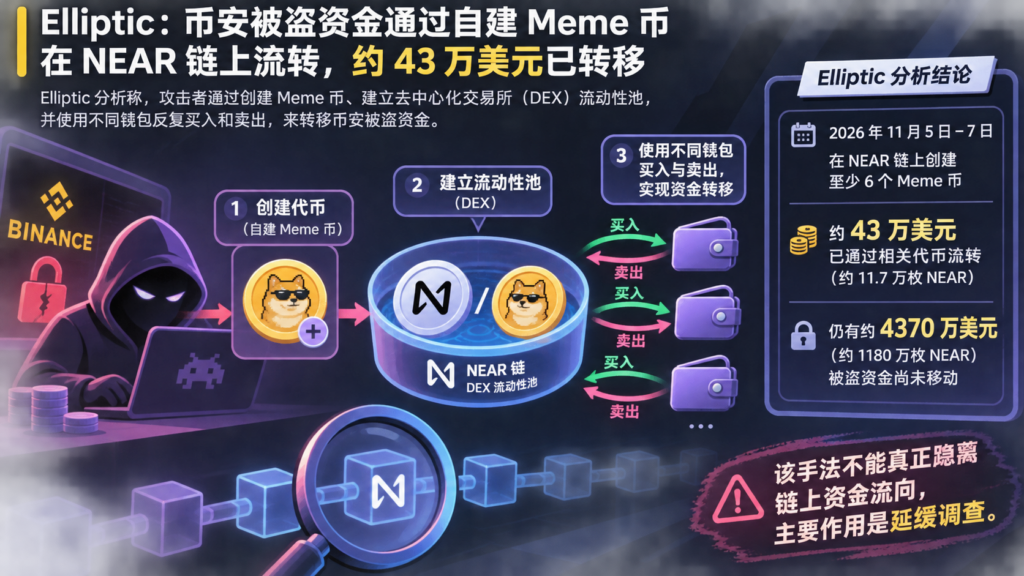
区块链分析公司 Elliptic 称,涉币安被盗资金的攻击者正利用自建 Meme 币和去中心化交易所流动性池转移资产。截至 2026 年 11 月 10 日原报道时,Elliptic 估计,其中约 43 万美元的被盗资金已通过 NEAR 链上的相关代币流转。
资金如何流转
据 Elliptic 描述,攻击者先创建代币,将其与 NEAR 或稳定币配对建立流动性池,再使用不同钱包分别买入和卖出。资金转移因此表现为代币交易,增加了链上追踪难度。Elliptic 称,这类手法也出现在 Tron 和 Solana 网络上,但不能真正隐藏链上资金流向,主要作用是延缓调查。
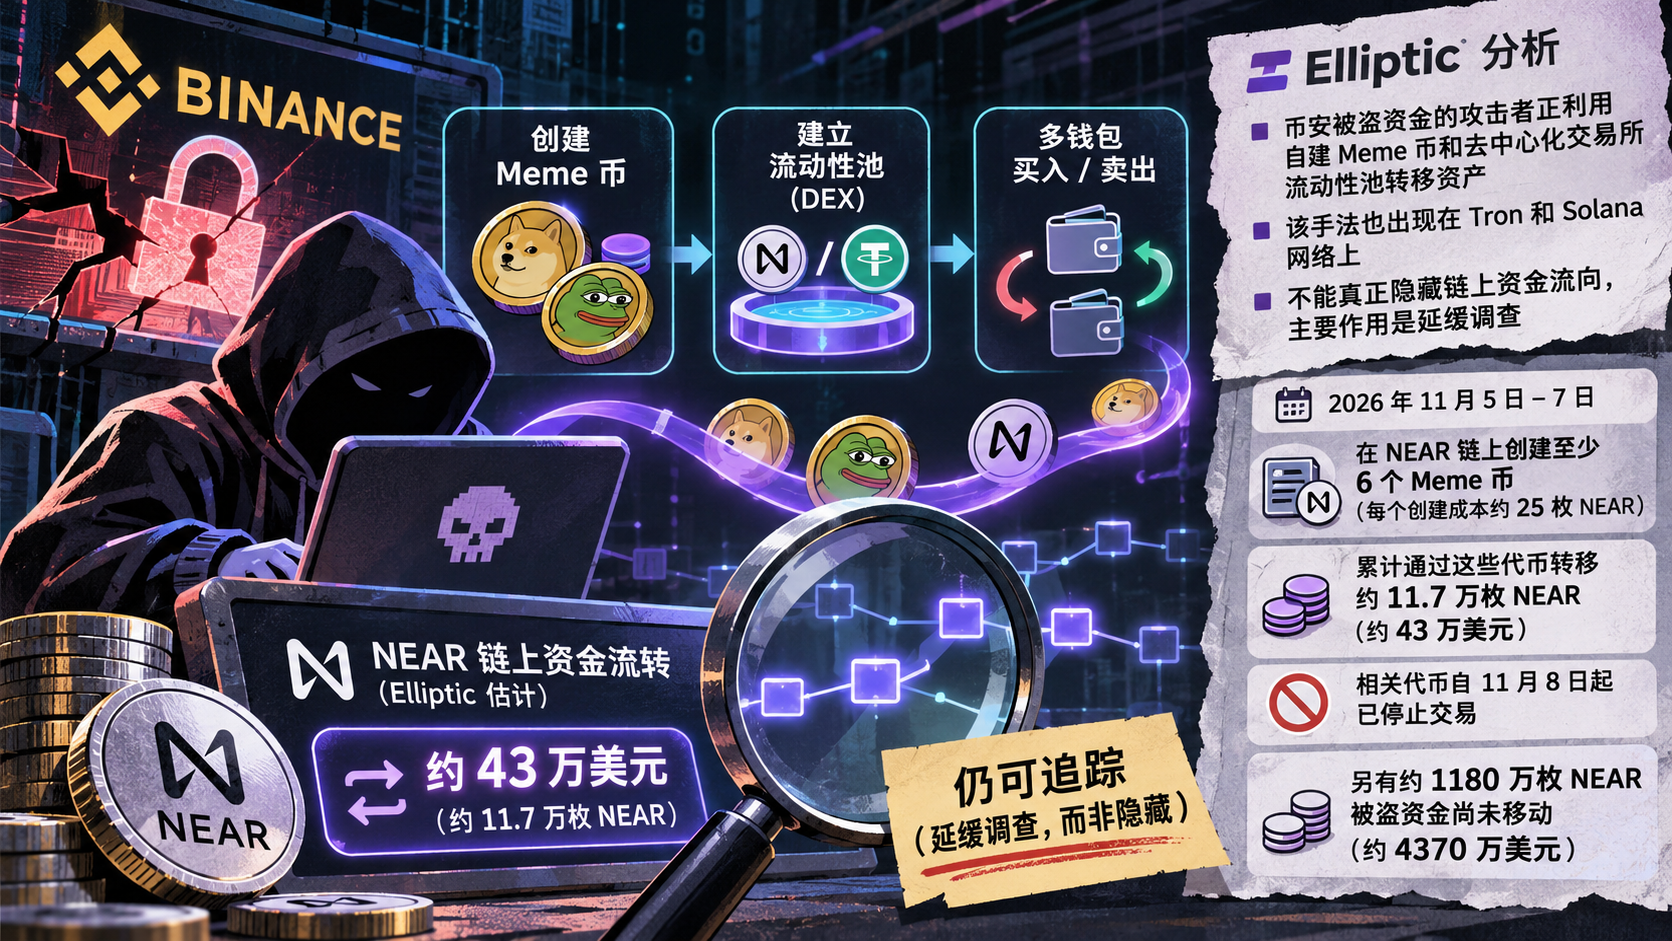
Elliptic 指出,2026 年 11 月 5 日至 7 日,攻击者在 NEAR 链上创建了至少 6 个 Meme 币,每个代币的创建成本约为 25 枚 NEAR。该公司估计,攻击者累计通过这些代币转移约 11.7 万枚 NEAR 被盗资金,按其报告估值约 43 万美元。
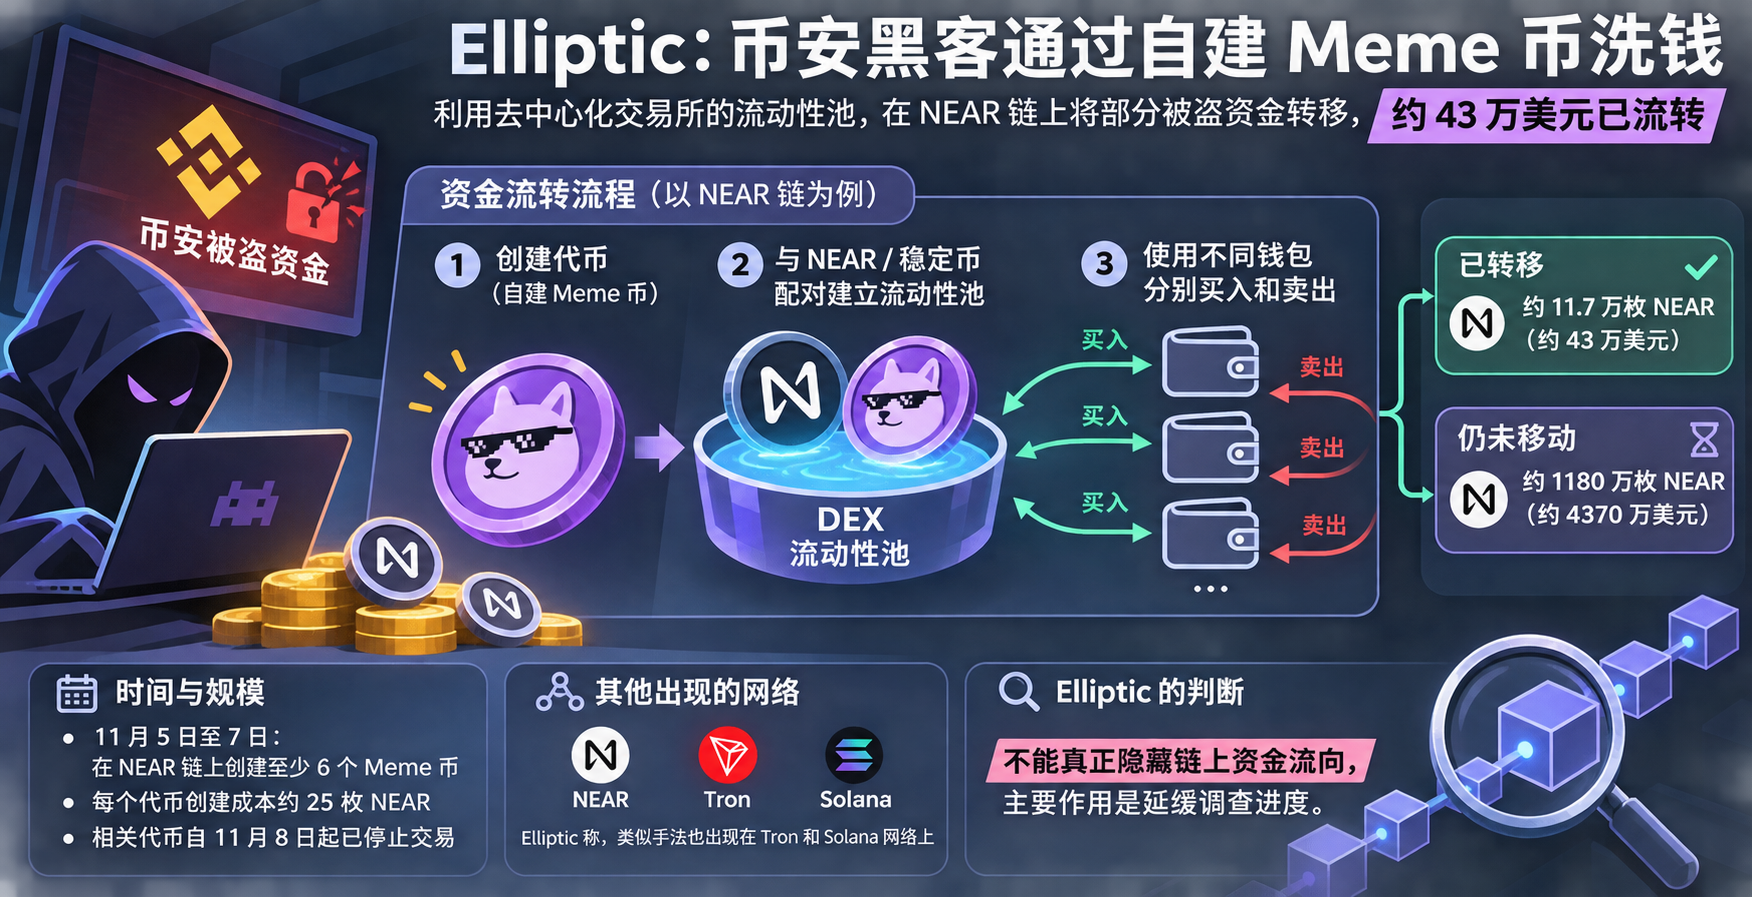
据 Elliptic 称,相关代币自 11 月 8 日起已停止交易;截至原报道时,另有约 1180 万枚 NEAR 被盗资金尚未移动,估值约 4370 万美元。该公司还表示,在 2025 年 Bybit 被盗事件中,朝鲜黑客曾使用类似手法转移至少 2400 万美元。上述资金归属、规模及手法判断均为 Elliptic 的分析结论。