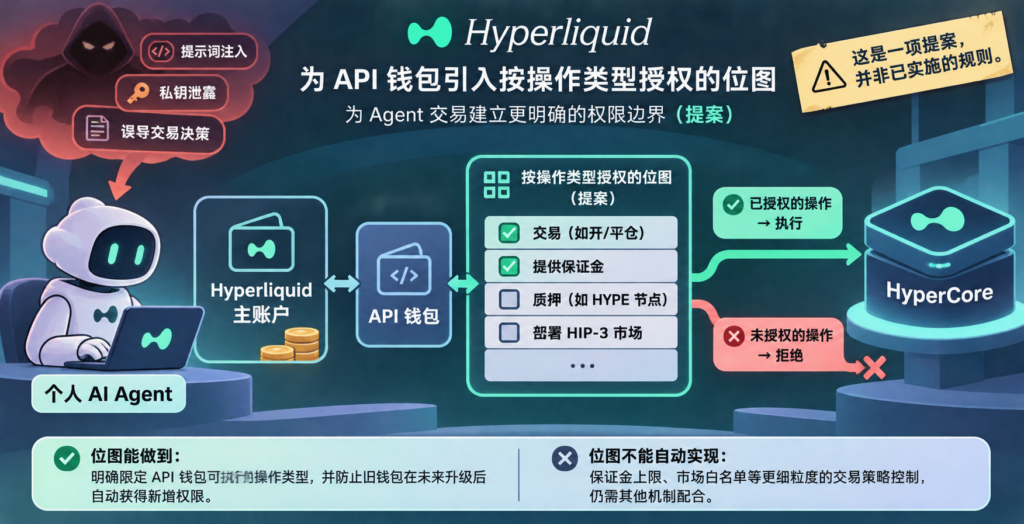
2026 年 11 月 17 日报道。Deven Matthews 在一篇分析中提出:如果个人 AI Agent 要通过 Hyperliquid 执行交易,API 钱包需要更明确的权限边界。他建议在 HyperCore 原生层为 API 钱包增加按操作类型授权的位图。这是一项提案,并非已实施的规则。
作者担忧什么?
API 钱包原本不能直接从主账户提现或向外部地址转账,但 Matthews 指出,它能够动用的保证金规模一直没有上限。按照他的分析,后续网络升级又让 API 钱包能够执行更多类型的操作,使受损钱包可能影响主账户的范围扩大。
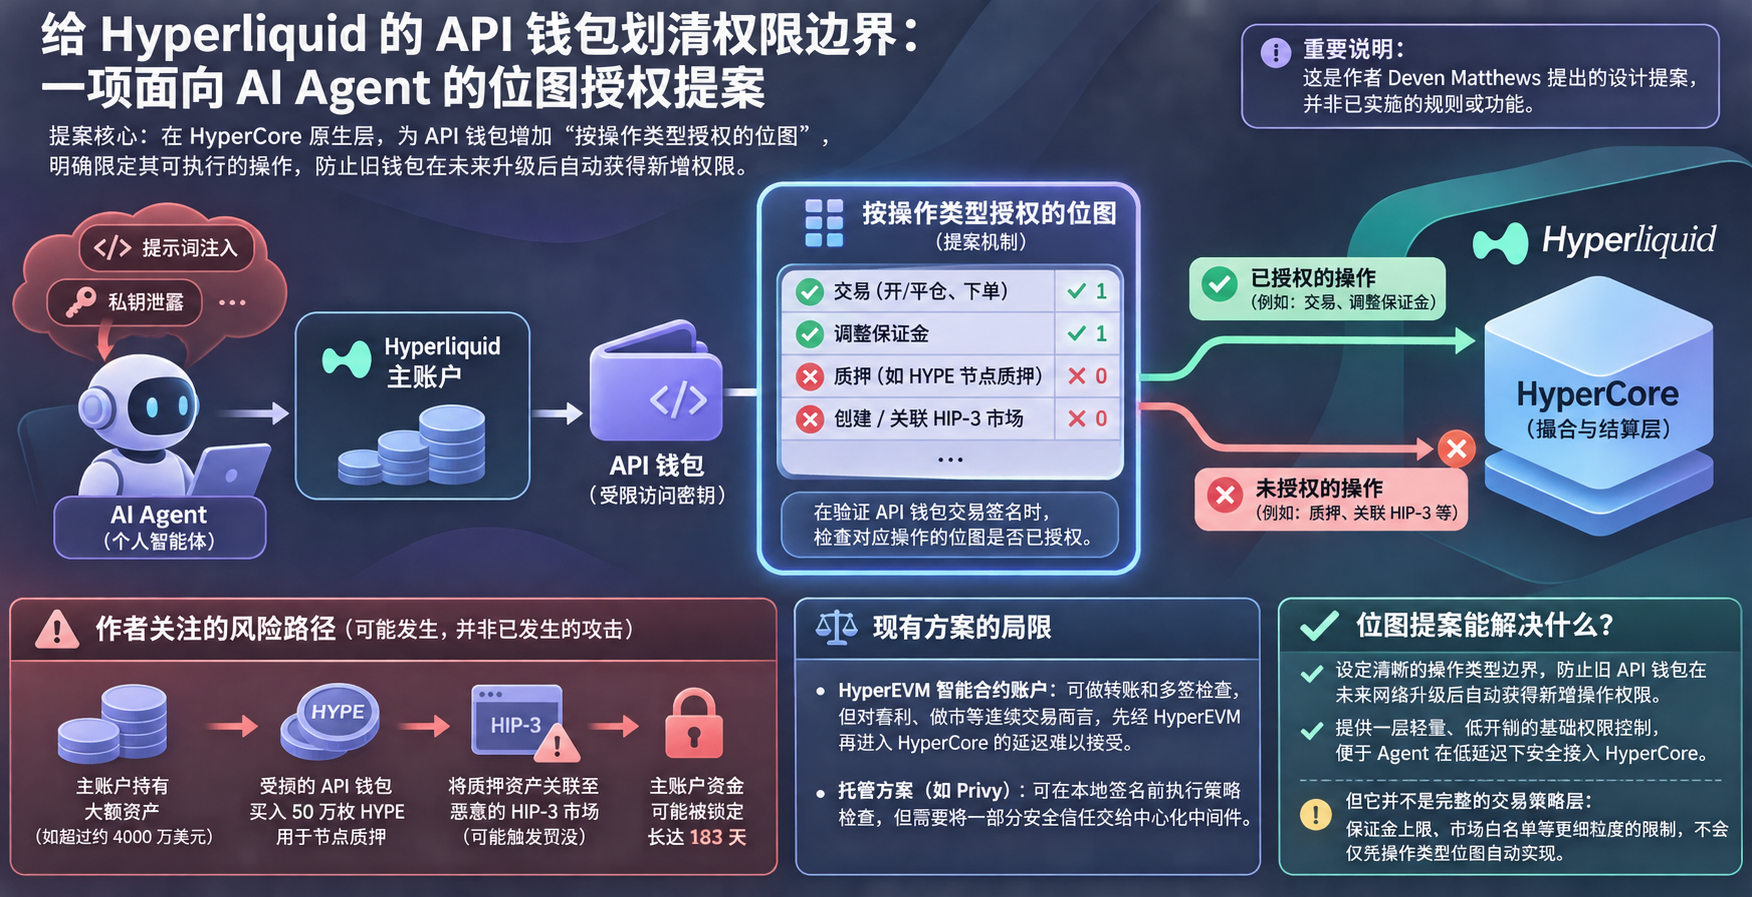
他举出一个风险情景:若主账户持有超过约 4000 万美元资产,遭恶意控制的 API 钱包可能买入 50 万枚 HYPE 用于节点质押,再将质押资产关联至恶意 HIP-3 市场,使资产面临罚没风险,并可能将主账户资金锁定长达 183 天。这是作者描述的可能路径,不是已发生的攻击案例。他还指出,即使不涉及新增操作,受损钱包也可能借助高杠杆、低流动性市场的对敲交易转移资产。
这一问题对 Agent 尤其重要。Matthews 认为,持续接触外部互联网环境的 Agent 可能受到提示词注入,或面临私钥泄露;攻击者甚至可能不取得私钥,而是影响 Agent 生成交易决策时所依据的内容,诱使其自行发起有害操作。
为什么现有控制方式不够?
Matthews 指出,目前可以通过 HyperEVM 智能合约账户检查转账和多签条件,并借助 CoreWriter 与 HyperCore 交互。但对于套利、做市等要求低延迟的连续交易,先经 HyperEVM 执行检查再进入 HyperCore,在他看来会带来难以接受的延迟。若改为直接使用 API 钱包,则又回到权限范围过大的问题。
他同时提到,类似 Privy 的托管方案可以在本地签名前执行策略检查,但这意味着将一部分安全信任交给中心化中间件。
位图提案能解决到哪一步?
Matthews 建议,在创建 API 钱包时记录一个轻量位图,列明该钱包获准执行的操作类型;验证交易签名者时,再检查对应操作是否获得授权。他以 Hyperliquid 的 HIP-3 子部署者权限机制作为设计参照。
这项提案的关键目标是防止旧 API 钱包在未来升级后自动获得新增操作权限。它并不等同于完整的交易策略层:作者讨论的保证金上限、市场白名单等细粒度限制,不会仅凭操作类型位图自动实现。因此,对需要管理 Agent 交易风险的账户而言,位图更像一道基础权限边界,而非全部防护措施。